
Tường Lửa Website (WAF) Là Gì? Doanh Nghiệp Việt Có Thực Sự Cần Đến?
Chào bạn, chủ doanh nghiệp và những người đang vận hành website!
Website không chỉ là bộ mặt trực tuyến, mà còn là kênh tạo doanh thu, kết nối khách hàng, và xây dựng thương hiệu. Bạn đã đầu tư không ít công sức, tiền bạc vào đó. Nhưng bạn có bao giờ nghĩ đến những mối đe dọa tiềm ẩn luôn rình rập, có thể đánh sập website và cuốn trôi bao nhiêu nỗ lực của mình chỉ trong chốc lát? Câu chuyện về bảo mật website chưa bao giờ hết nóng hổi, và một trong những từ khóa bạn thường nghe đến là Tường lửa Website (WAF). Nhưng WAF là gì, và liệu doanh nghiệp của bạn, dù lớn hay nhỏ, có thực sự cần đến nó?
Trong bài viết này, AgileSoft sẽ cùng bạn tháo gỡ những băn khoăn này, không đi sâu vào kỹ thuật phức tạp, mà tập trung vào những giá trị kinh doanh và nỗi đau thực tế mà WAF có thể giúp bạn giải quyết.
1. Website của bạn đang đối mặt với những rủi ro nào?
Hãy hình dung website của bạn như một cửa hàng vật lý trên phố. Nếu cửa hàng đó không có cửa khoá, không có bảo vệ, không có hệ thống an ninh, thì chuyện gì sẽ xảy ra? Rất dễ bị trộm cắp, phá hoại, hoặc kẻ gian lợi dụng để làm điều xấu. Website của bạn cũng vậy.
- Tấn công từ chối dịch vụ (DDoS): Kẻ xấu gửi một lượng lớn truy cập ảo đến website của bạn, khiến nó quá tải, chậm chạp và cuối cùng là sập. Khách hàng không truy cập được, mất doanh thu, mất uy tín.
- Lỗ hổng bảo mật ứng dụng (SQL Injection, XSS): Đây là những lỗi thường gặp trong mã nguồn, cho phép hacker chèn mã độc để đánh cắp dữ liệu khách hàng, thay đổi nội dung website, hoặc thậm chí chiếm quyền kiểm soát toàn bộ.
- Phần mềm độc hại (Malware): Website bị nhiễm mã độc có thể tự động phát tán virus sang máy tính khách hàng, bị Google đánh dấu là nguy hiểm, dẫn đến mất thứ hạng SEO và bị khách hàng tẩy chay.
- Bot độc hại và Spam: Những bot này có thể tự động tạo tài khoản giả, gửi bình luận spam, thu thập dữ liệu trái phép, làm giảm chất lượng nội dung và gây phiền toái cho quản trị viên.
Mỗi cuộc tấn công không chỉ gây thiệt hại về mặt kỹ thuật, mà còn trực tiếp ảnh hưởng đến doanh thu, niềm tin khách hàng và danh tiếng thương hiệu của bạn. Đây là những nỗi đau thực tế mà không chủ doanh nghiệp nào muốn trải qua.
2. Tường Lửa Website (WAF) là gì và hoạt động ra sao?
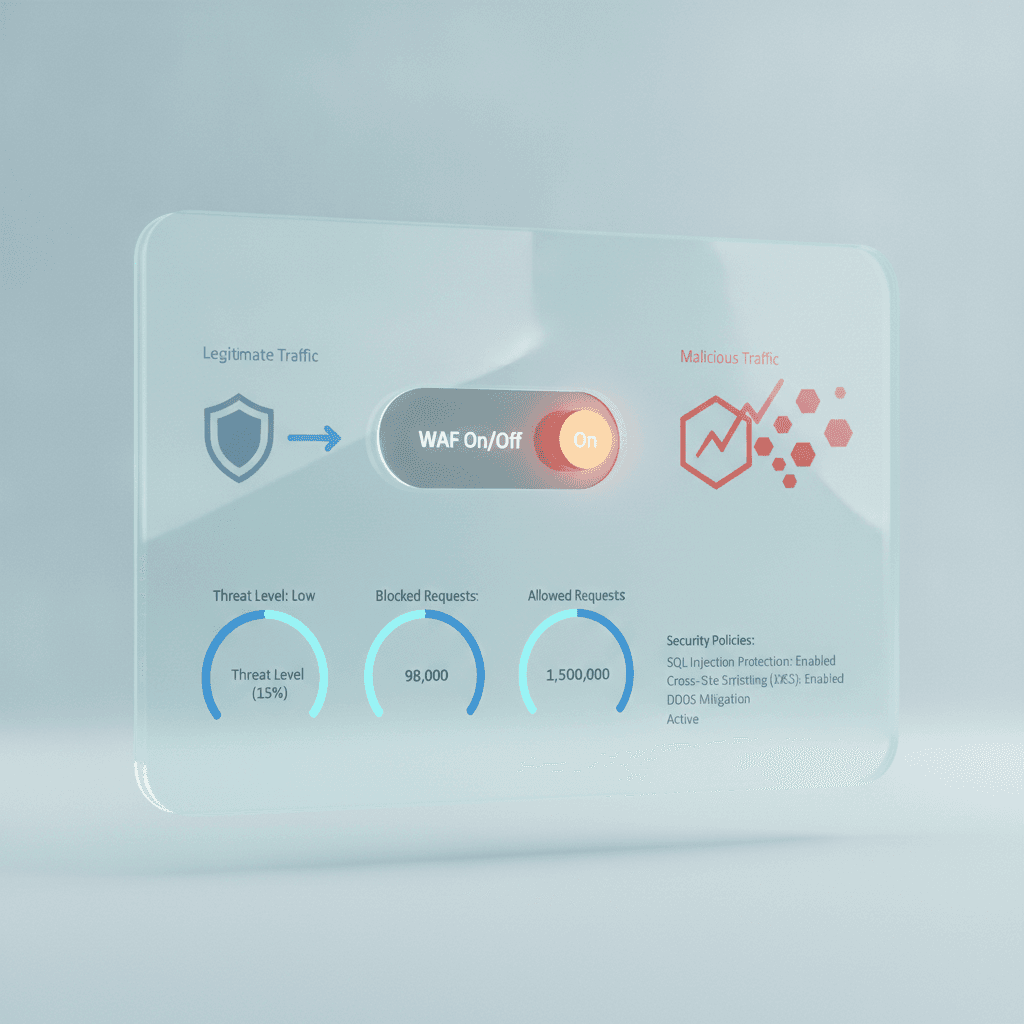
Đơn giản mà nói, Tường lửa Website (WAF – Web Application Firewall) là một lớp bảo vệ nằm giữa website của bạn và internet công cộng. Nó hoạt động như một người gác cổng thông minh, kiểm tra mọi yêu cầu truy cập đến website và mọi phản hồi từ website trước khi chúng được xử lý.
Hãy tưởng tượng WAF như một nhân viên an ninh chuyên nghiệp tại cửa hàng của bạn. Anh ta biết rõ đâu là khách hàng bình thường, đâu là kẻ gian có ý đồ xấu. Anh ta sẽ:
- Kiểm tra danh tính: Xác định xem yêu cầu truy cập có phải từ một người dùng hợp pháp hay từ một bot độc hại.
- Phân tích hành vi: Nhận diện các dấu hiệu bất thường, các mẫu tấn công đã biết (ví dụ: một người cố gắng thử hàng nghìn mật khẩu trong vài giây).
- Chặn đứng mối đe dọa: Nếu phát hiện bất kỳ dấu hiệu nguy hiểm nào, WAF sẽ ngay lập tức chặn yêu cầu đó, không cho nó tiếp cận website của bạn.
- Bảo vệ dữ liệu: Ngăn chặn việc dữ liệu nhạy cảm bị rò rỉ ra ngoài.
Điểm khác biệt lớn nhất giữa WAF và tường lửa mạng truyền thống là WAF hoạt động ở lớp ứng dụng (lớp 7 của mô hình OSI), tức là nó hiểu được giao thức HTTP/HTTPS và có thể phân tích sâu hơn vào nội dung của các yêu cầu, nơi mà hầu hết các cuộc tấn công website diễn ra. Đây là điều mà các tường lửa thông thường không làm được.
3. Doanh nghiệp Việt có cần WAF không? Giá trị kinh doanh thực sự
Câu trả lời là: CÓ, và ngày càng cấp thiết! Dù bạn là một startup nhỏ, một cửa hàng online hay một doanh nghiệp lớn, website của bạn đều là mục tiêu tiềm năng. Kẻ xấu không phân biệt quy mô, chúng chỉ tìm lỗ hổng. Việc trang bị WAF không chỉ là chi phí, mà là một khoản đầu tư mang lại nhiều giá trị kinh doanh vượt trội:
3.1. Bảo vệ doanh thu và uy tín thương hiệu
- Ngăn chặn downtime: Website bị tấn công và sập đồng nghĩa với việc bạn mất đi cơ hội bán hàng, cung cấp dịch vụ. WAF giúp website hoạt động ổn định, đảm bảo khách hàng luôn tiếp cận được bạn.
- Giữ chân khách hàng: Không ai muốn mua sắm hay tìm kiếm thông tin trên một website chậm chạp, hay bị cảnh báo virus. WAF tạo dựng môi trường an toàn, giúp khách hàng tin tưởng và quay lại.
- Tránh thiệt hại về danh tiếng: Một vụ rò rỉ dữ liệu hoặc website bị chiếm quyền có thể phá hủy danh tiếng xây dựng bao năm. WAF là lớp phòng thủ quan trọng để tránh những kịch bản tồi tệ này.
3.2. Tiết kiệm chi phí và thời gian khắc phục
- Chi phí khắc phục sau tấn công: Việc khôi phục website sau khi bị tấn công thường tốn kém hơn nhiều so với chi phí đầu tư phòng ngừa. Bạn sẽ phải trả tiền cho chuyên gia, thời gian website ngừng hoạt động, và có thể cả chi phí pháp lý nếu dữ liệu khách hàng bị ảnh hưởng.
- Giảm gánh nặng cho đội ngũ IT: Nếu không có WAF, đội ngũ kỹ thuật của bạn (hoặc đối tác dịch vụ như AgileSoft) sẽ phải liên tục ứng phó với các cuộc tấn công, tốn nhiều thời gian và nguồn lực. WAF tự động hóa phần lớn công việc này.
3.3. Đảm bảo tuân thủ quy định
Đối với một số ngành nghề hoặc doanh nghiệp xử lý dữ liệu nhạy cảm (thông tin cá nhân, thanh toán), việc tuân thủ các quy định về bảo mật dữ liệu (như GDPR, PCI-DSS) là bắt buộc. WAF có thể giúp bạn đáp ứng một phần các yêu cầu này, tránh được các khoản phạt nặng nề.
4. Lựa chọn WAF phù hợp cho doanh nghiệp Việt
Có nhiều loại WAF khác nhau trên thị trường, từ các giải pháp tích hợp sẵn trong hosting, plugin cho CMS (như WordPress), đến các dịch vụ WAF đám mây chuyên nghiệp. Đối với các chủ doanh nghiệp không chuyên về kỹ thuật, một số gợi ý dưới đây có thể hữu ích:
4.1. WAF dựa trên đám mây (Cloud WAF)
Đây là lựa chọn phổ biến và hiệu quả cho nhiều doanh nghiệp. Các nhà cung cấp như Cloudflare, Sucuri, Imperva cung cấp dịch vụ WAF dưới dạng SaaS (phần mềm dịch vụ). Bạn chỉ cần thay đổi cài đặt DNS để định tuyến lưu lượng truy cập qua hệ thống của họ.
- Ưu điểm: Dễ cài đặt và quản lý (thường không cần kiến thức kỹ thuật sâu), khả năng mở rộng tốt, bảo vệ chống DDoS mạnh mẽ, cập nhật quy tắc bảo mật liên tục.
- Phù hợp với: Hầu hết các doanh nghiệp, từ nhỏ đến lớn, đặc biệt là những doanh nghiệp không có đội ngũ IT chuyên trách.
4.2. WAF tích hợp trong Hosting/CDN
Một số nhà cung cấp hosting hoặc dịch vụ CDN (mạng phân phối nội dung) lớn đã tích hợp sẵn tính năng WAF vào dịch vụ của họ. Điều này có thể là một giải pháp tiện lợi nếu bạn đã sử dụng các dịch vụ này.
- Ưu điểm: Tiện lợi, có thể tiết kiệm chi phí nếu đã nằm trong gói dịch vụ.
- Hạn chế: Mức độ bảo vệ có thể không chuyên sâu bằng các WAF độc lập, ít tùy chỉnh hơn.
4.3. WAF dựa trên phần mềm (Plugin/Module)
Nếu bạn sử dụng các nền tảng CMS phổ biến như WordPress, có các plugin bảo mật mạnh mẽ tích hợp WAF như Wordfence, iThemes Security. Chúng cài đặt trực tiếp trên server của bạn.
- Ưu điểm: Chi phí thấp hoặc miễn phí với các tính năng cơ bản, dễ quản lý ngay trong bảng điều khiển CMS.
- Hạn chế: Yêu cầu tài nguyên server, hiệu quả có thể bị hạn chế đối với các cuộc tấn công DDoS lớn, yêu cầu cấu hình và cập nhật thủ công.
5. Các bước triển khai WAF hiệu quả
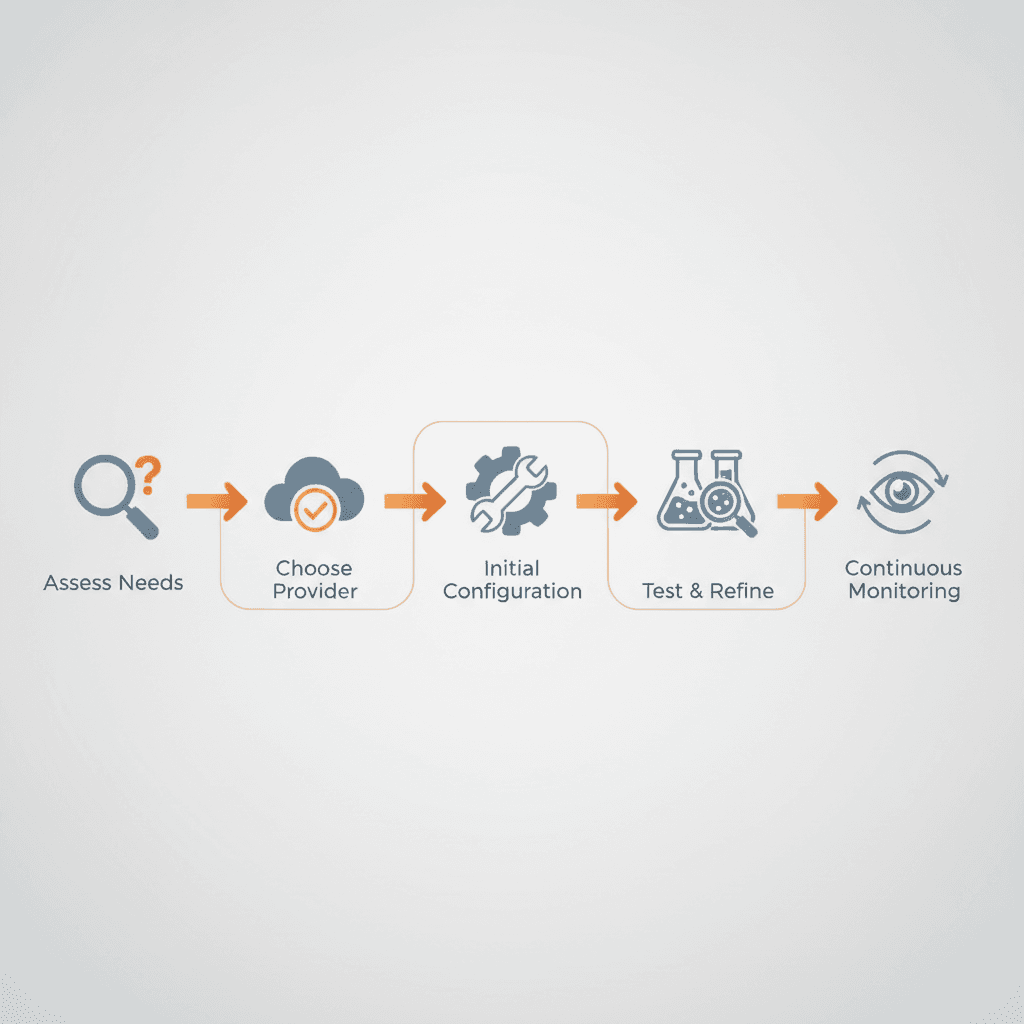
Việc triển khai WAF không chỉ là bật công tắc. Để nó thực sự phát huy hiệu quả, bạn cần một chiến lược rõ ràng:
- Đánh giá nhu cầu: Xác định các rủi ro bảo mật cụ thể mà website của bạn đang đối mặt, loại dữ liệu nhạy cảm bạn đang xử lý, và ngân sách bạn có thể đầu tư.
- Nghiên cứu và lựa chọn nhà cung cấp: Dựa trên nhu cầu và ngân sách, tìm kiếm các nhà cung cấp WAF uy tín. Đọc đánh giá, so sánh tính năng và hỗ trợ khách hàng.
- Cấu hình ban đầu: Với sự hỗ trợ của nhà cung cấp hoặc chuyên gia, cấu hình các quy tắc bảo mật cơ bản. Ban đầu, có thể để WAF ở chế độ “chỉ giám sát” (monitoring mode) để tránh chặn nhầm truy cập hợp pháp.
- Kiểm tra và tinh chỉnh: Sau một thời gian, xem xét nhật ký (log) của WAF để hiểu rõ các mối đe dọa đã bị chặn và tinh chỉnh các quy tắc. Đôi khi, một số tính năng trên website của bạn có thể bị ảnh hưởng bởi WAF, cần điều chỉnh lại.
- Giám sát liên tục: Bảo mật không phải là công việc một lần. Các mối đe dọa liên tục phát triển. Hãy đảm bảo WAF của bạn được cập nhật thường xuyên và bạn luôn theo dõi các báo cáo bảo mật.
Nếu bạn cảm thấy những bước này quá phức tạp, đừng ngần ngại tìm kiếm sự giúp đỡ từ các chuyên gia. AgileSoft chuyên cung cấp các giải pháp bảo mật website toàn diện, bao gồm tư vấn và triển khai WAF phù hợp với đặc thù kinh doanh của bạn.
Lời kết
Trong bối cảnh an ninh mạng ngày càng phức tạp, việc xem nhẹ bảo mật website không khác nào để doanh nghiệp của bạn hoạt động mà không có bất kỳ hàng rào bảo vệ nào. Tường lửa website (WAF) không chỉ là một công cụ kỹ thuật, mà là một “lá chắn kinh doanh” giúp bạn bảo vệ tài sản số, doanh thu, uy tín và sự an tâm. Đây là khoản đầu tư thông minh để website của bạn không chỉ tồn tại mà còn phát triển vững chắc.
Đừng để nỗi lo về tấn công mạng làm ảnh hưởng đến việc kinh doanh của bạn. Nếu bạn đang băn khoăn về giải pháp WAF phù hợp, hoặc cần tư vấn về chiến lược bảo mật website tổng thể, hãy liên hệ với AgileSoft ngay hôm nay. Chúng tôi sẵn lòng lắng nghe, phân tích và đưa ra giải pháp cá nhân hóa, giúp website của bạn luôn an toàn và hiệu quả.
Nhận audit website miễn phí, không ràng buộc — trong 24 giờ.